
Bonne pratique 9
OBJECTIF : DES ORGANES DE GOUVERNANCE AU FONCTIONNEMENT EFFECTIF
G2.2 #9.10 Un dispositif de contrôle interne structuré
L’organe collégial d’administration définit un dispositif de contrôle interne :
- en cohérence avec les délégations de pouvoirs données,
- et ayant pour mission de lui donner une assurance raisonnable que :
- les activités sont menées dans le respect de ses valeurs et de sa mission sociale,
- les risques identifiés sont globalement maîtrisés (La gestion des risques est détaillée en Objectif G5).
Pourquoi ?
RAPPEL : Le contrôle interne est le bras armé de l’Organe Collégial d’Administration (OCA) et de la direction opérationnelle de l’organisme qui le met en oeuvre.
Le contrôle interne couvre l’ensemble des règles que l’organe collégial d’administration estime nécessaire de mettre en place pour avoir une assurance raisonnable que les activités sont gérées conformément à ses attentes et en conformité avec les obligations légales. Le contrôle interne s’appuie sur l’ensemble des contrôles opérationnels au quotidien, des contrôles de la hiérarchie managériale et des contrôles périodiques spécifiques.
L’objet de la B.P. 9 est de définir ce dispositif de contrôle avec pour objectifs :
- de s’assurer que les règles édictées par la gouvernance et les obligations légales sont respectées et que les risques encourus sont raisonnablement maîtrisés.
- d’éviter les situations qui génèrent des pertes de confiance des parties prenantes internes ou externes et peuvent mettre en jeu la pérennité de l’organisme.
Comment ?
Compte tenu des exigences de la réglementation (ex: prévention du blanchiment de l’argent, lutte contre la corruption ...), à partir de l’analyse des risques de la cartographie des risques et en tenant compte de l’expérience acquise sur les dysfonctionnements (incidents, erreurs, alertes, réclamations..), la définition du contenu du dispositif doit s’appuyer sur les composantes suivantes :
- Rôles et responsabilités clairement définis : organigrammes clairs, délégations de pouvoir et signatures formalisées, fiches de fonctions/missions explicites, conventions avec les entités liées rédigées.
- Procédures et enregistrements : des procédures d’application des règles formalisées clarifient le “qui fait quoi”, la séparation systématique des responsabilités pour les tâches sensibles (par ex : pour les engagements/ paiements/ comptabilisation), les consignes à suivre pour vérifier/enregistrer/tracer les actions ou résultats qui doivent l'être, les modalités de conservation des résultats.
- Activités de contrôle (proportionnelles aux enjeux) pour s’assurer de la réalité et de l’efficacité de ses actions. Elles sont réalisées par les opérationnels eux-mêmes, par la hiérarchie (ou une entité transverse dans les organismes dimensionnés pour le faire ou par le contrôle de gestion et/ou éventuellement par sondage par un membre de l’OCA dans les petites entités).
Comment (suite) ?
Pilotage et surveillance du dispositif: le comité de vigilance (voir B.P. 10) pourra vérifier par sondage la réalité du dispositif et émettre des recommandations sur les process en place; L’OCA suit la mise en oeuvre des actions régulièrement la conduite du contrôle interne est un processus itératif car les activités et les organisations évoluent et il en est de même pour le contrôle interne. Dans ce contexte, on pourra établir des plans annuels de contrôle interne qui permettent de définir des actions prioritaires et de s’y tenir. Dans ces plans annuels on retrouve, par exemple, les actions qui répondent aux recommandations des audits.
Critères qualitatifs ?
Il existe un document élaboré par l’OCA décrivant le dispositif de contrôle interne. Ce dispositif inclut :
- des règles de fonctionnement, en particulier pour la séparation des fonctions,
- des procédures pour maîtriser les opérations sensibles et les risques associés, organisé par thèmes, régulièrement mis à jour,
- des activités de contrôle proportionnées aux enjeux,
- un dispositif de surveillance dont le comité spécialisé (voir B.P. 10) est une pièce importante.
- un suivi régulier (périodique) par l’OCA des plans d’action du dispositif
Questions / Commentaires
Cas des structures complexes:
Pour rappel, le dispositif de contrôle interne couvre a minima (par définition) l’ensemble de la structure juridique y ses implantations locales qui n’ont pas de structure juridique propre.
Pour les entités qui démultiplient leur action au travers de structures juridiques distinctes, associations affiliées ou filiales, il faudra être vigilant à mettre en oeuvre un dispositif de contrôle interne adapté aux risques, aux enjeux du périmètre.
Pour les entités indépendantes d’un réseau (sans liens juridiques) ou les entités liées (liens juridiques ou financiers) d’un groupe, on veillera à organiser une animation et une supervision au vu de la taille, de la complexité, des enjeux, des responsabilités et des risques encourus. Point d’attention sur les risques indirects de réputation et financiers qui peuvent être liés à ces dernières activités. (voir aussi B.P. 53).
Quel rôle est attendu de la gouvernance dans le pilotage du dispositif ?
L’OCA pourra revoir périodiquement avec la direction et le Comité de vigilance les points suivants par exemple :
- Les obligations légales et réglementaires sont-elles maîtrisées ?
- Les procédures sont-elles régulièrement revues et mises à jour ?
- Des formations adaptées aux besoins sont-elles proposées aux intéressés ?
- Le plan d’action résiduel de la cartographie des risques est-il suivi ?
- Les dysfonctionnements et les réclamations ou alertes sont-ils analysés et des actions (préventives ou d’atténuation) sont-elles prises si nécessaire ?
- les préconisations des contrôles externes et du Comité de vigilance sont elles mises en oeuvre
- Le reporting des activités de contrôle est-il disponible ?

Description du graphique du dispositif de contrôle interne
Le graphique a pour objectif d'expliquer comment se construit un dispositif de contrôle interne à partir de règles, d’analyses de risques et de retours d’expérience.
Le schéma s’organise autour d’un bloc central « règles de fonctionnement, procédures et contrôles », alimenté à gauche par deux éléments : les règles de gouvernance internes et la cartographie des risques.
Ces règles sont également influencées par des règles externes (réglementation, commentaires des commissaires aux comptes), tandis qu'une boucle de retour intègre les incidents, dysfonctionnements et alertes pour ajuster le dispositif.
L’ensemble converge vers un bloc final « dispositif de contrôle interne », montrant un système évolutif basé sur des règles, des contrôles et une amélioration continue.
Dispositif de contrôle interne
Le schéma est organisé en cycle autour d’un bloc central « dispositif de contrôle interne », relié à cinq éléments : rôles et responsabilités, procédures, enregistrements, activités de contrôles et pilotage et surveillance.
Chaque élément correspond à une étape : définir qui fait quoi, formaliser les règles, tracer les actions, réaliser les contrôles puis assurer le suivi et l’amélioration.
Des flèches circulaires montrent que ces éléments s’enchaînent en continu, formant un processus cyclique d’organisation, de contrôle et d’amélioration.
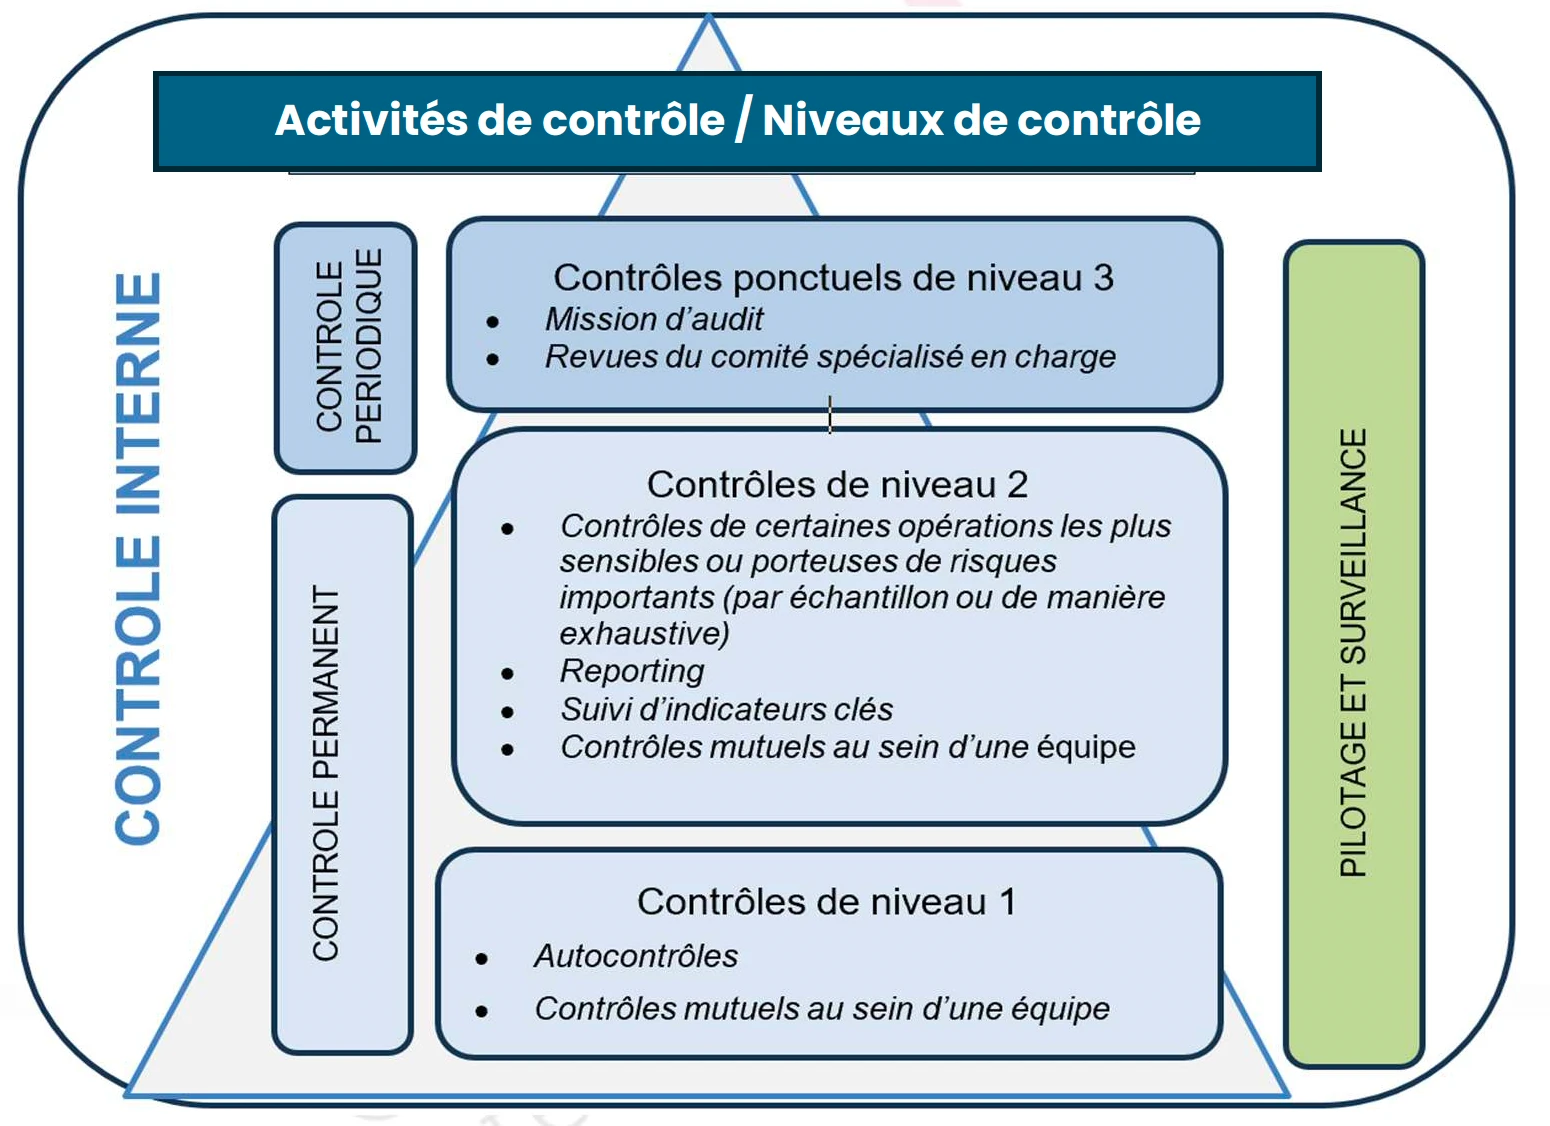
Description d'un schéma graphique ayant pour objectif de présenter comment le dispositif de contrôle interne est structuré.
Ce schéma présente les niveaux d’activités de contrôle interne et leur articulation. Il s’organise en trois niveaux de contrôle hiérarchisés : niveau 1 (autocontrôles et contrôles au sein des équipes), niveau 2 (contrôles sur les opérations à risque, avec reporting et suivi d’indicateurs) et niveau 3 (contrôles ponctuels comme les audits et revues spécialisées). Deux dimensions complètent l’ensemble : des contrôles permanents et périodiques à gauche, et le pilotage et la surveillance à droite. L’idée principale est de montrer un dispositif structuré, combinant différents niveaux et types de contrôle pour sécuriser les activités.
POUR ALLER PLUS LOIN
FOCUS : COSO
Internal Control | COSO - COSO Guidance on Monitoring Internal Control Systems | Introduction

Description de l'image COSO
Ce visuel a pour but de montrer que le contrôle interne repose sur cinq composantes complémentaires organisées en un système cohérent et intégré.
Il présente le cadre COSO du contrôle interne et ses 5 composantes structurées en un modèle global. Il s’organise autour d’un cube central croisant trois dimensions : les objectifs (opérations, reporting, conformité), les niveaux d’organisation (entité, division, unité, fonction) et les composantes du contrôle interne (environnement de contrôle, évaluation des risques, activités de contrôle, information et communication, pilotage). En dessous, chaque composante est détaillée par des principes numérotés décrivant les pratiques attendues, comme l’éthique, l’identification des risques, les procédures de contrôle ou la circulation de l’information.
Les 5 composantes sont :
- Environnement de contrôle : définit le cadre général et les fondations du contrôle interne, incluant les valeurs éthiques, l’intégrité, la gouvernance et la répartition des responsabilités au sein de l’organisation.
- Évaluation des risques : consiste à identifier, analyser et hiérarchiser les risques susceptibles d’empêcher l’atteinte des objectifs, afin de déterminer les priorités d’action.
- Activités de contrôle : regroupent les procédures et actions concrètes mises en place pour maîtriser les risques, comme les validations, vérifications, séparations des tâches ou contrôles automatisés.
- Information et communication : assurent la production, la qualité et la circulation des informations pertinentes, en interne comme en externe, nécessaires au bon fonctionnement du contrôle interne.
- Activités de pilotage (surveillance) : permettent de suivre dans le temps l’efficacité du dispositif, via des évaluations continues ou ponctuelles, et d’apporter des améliorations si nécessaire.
L’idée principale est de montrer un système intégré où tous les éléments du contrôle interne interagissent pour assurer la maîtrise des activités et des risques.
Le COSO (Committee of Sponsoring Organizations of the Treadway Commission) est un cadre de référence international de contrôle interne destiné à renforcer la qualité du contrôle interne, de la gestion des risques et du pilotage des organisations. Il propose une approche structurée, adaptable et fondée sur des principes pour concevoir, mettre en oeuvre et évaluer un système de contrôle interne efficace dans tout type d’organisation.
Objectifs et champ du COSO: Le cadre « Internal Control – Integrated Framework » définit le contrôle interne comme un processus mis en oeuvre par le conseil, la direction et le personnel pour donner une assurance raisonnable quant à l’atteinte de 3 objectifs majeurs: l’efficacité opérationnelle, de fiabilité de l’information financière et la conformité aux lois et règlements. Il est largement reconnu par les régulateurs et, plus largement, pour renforcer l’éthique des affaires, la transparence et la confiance des parties prenantes.
Le modèle COSO repose sur cinq composantes clé interreliées :
- Environnement de contrôle: fixe le ton au sommet (culture éthique, gouvernance, responsabilités claires).
- Evaluation des risques: identifie et analyse les risques significatifs susceptibles de compromettre les objectifs,
- Activités de contrôle : regroupent politiques et procédures, dispositifs permettant de prévenir ou détecter les anomalies,
- Information et la communication: garantit la circulation de l’information pertinente et fiable,
- Activités de « surveillance »: pilotage et supervision, dispositifs d’audit, suivi régulier de l’efficacité du contrôle interne, amélioration continue.
Place de la surveillance: la surveillance est présentée comme un composant essentiel qui vérifie que les autres éléments du contrôle interne continuent de fonctionner dans le temps. Une surveillance efficace permet d’identifier et corriger rapidement les faiblesses, de produire une information plus fiable pour la décision, de faciliter les certifications sur l’efficacité du contrôle interne et, à terme, de réduire le coût des tests ponctuels en privilégiant une approche plus continue et proactive.
Principes de surveillance efficace: fondés sur deux principes fondamentaux :
- la réalisation d’évaluations continues ou distinctes pour juger du fonctionnement des contrôles et,
- la détection-communication rapide des déficiences aux personnes chargées d’y remédier et aux organes de gouvernance (selon leur gravité)…
Outils et exemples de surveillance : le COSO cite une large palette de dispositifs :
- tests périodiques par l’audit interne,
- programmes de contrôle continu intégrés aux systèmes d’information,
- analyses d’indicateurs de performance pour repérer les anomalies,
- revues de supervision (rapprochements, validations),
- auto-évaluations par le management et le conseil, ou encore,
- revues qualité de la fonction d’audit.
L’ensemble vise à faire de la surveillance un processus vivant, adapté au profil de risques de l’organisation, qui soutient la gouvernance et augmente la probabilité d’atteindre les objectifs stratégiques et de reporting.