
Bonne pratique 31
OBJECTIF : UNE POLITIQUE DYNAMIQUE DE GESTION DES RISQUES
G5.1 #31.32 Maîtrise des risques
L’entité élabore collaborativement et met à jour la liste des principaux risques auxquels elle est confrontée à court et moyen terme. Elle en évalue la criticité en termes d’impact et de probabilité. Lorsqu’aucun changement n’est intervenu, la mise à jour est effectuée au minimum tous les 3 ans.
Pourquoi ?
La cartographie des risques est l’outil de gestion des risques. C’est le document dans lequel sont identifiés, évalués et hiérarchisés les risques auxquels l’organisme doit faire face. Il permet d’imaginer les parades pour prévenir les causes et limiter les conséquences des risques encourus La cartographie des risques permet de fournir à l’OCA une vue d’ensemble claire et structurée des risques auxquels l’organisme peut être confronté.
Elle apporte une contribution essentielle au dispositif de contrôle interne (voir B.P. 9). C’est en effet l’outil permettant le pilotage des risques auxquels l’entité est confrontée. Ce pilotage permet d’anticiper ou réduire les impacts des risques.
Comment ?
- Choisir les domaines ou typologies de risques à évaluer,
- Construire la Cartographie des risques,
- Désigner les responsables en charge de la mise en oeuvre des parades et suivre leur mise en oeuvre,
- La réalisation d’une cartographie des risques est une démarche itérative, consommatrice de ressources , on pourra commencer par les risques opérationnels des activités principales, afin de capitaliser plus rapidement sur les bénéfices attendus de la démarche.
Critères qualitatifs ?
- Elle couvre l’ensemble des activités (en termes de profondeur et de couverture) en tenant compte de critères relatifs d’importance et de priorisation (par exemple risques liés au coeur de l’activité… risques mettant en danger la pérennité de l’activité).
- Son élaboration est collaborative. Elle est réactualisée au moins tous les 3 ans.
- Elle fait l’objet d’une présentation et d’une validation par l’OCA.
Questions / Commentaires
À NOTER :
La mise à jour de la cartographie est effectuée tous les 3 ans a minima mais la probabilité et l’impact sont plus régulièrement évalués en général.
Voir aussi Focus Droit d’alerte à la fin de l’objectif G5.
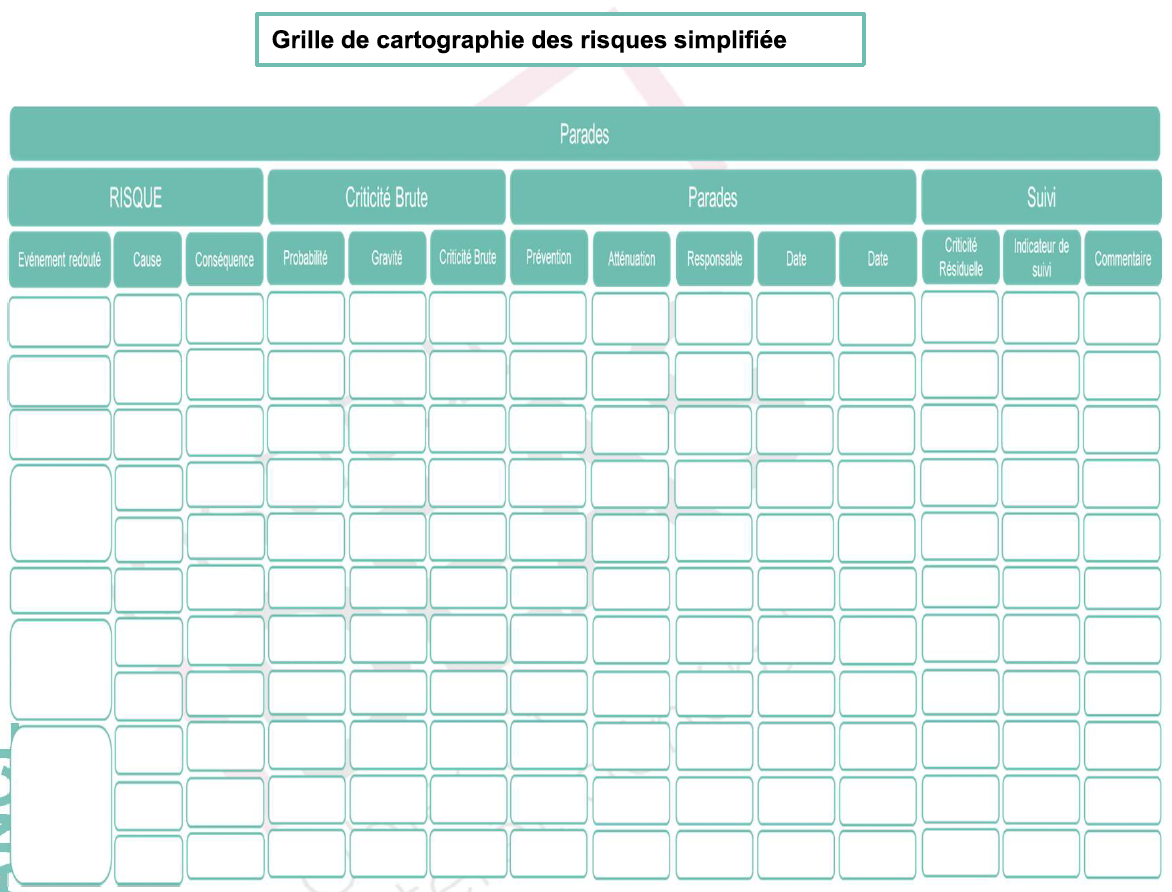
Description d'une grille structurée pour identifier, évaluer et suivre les risques.
La grille est organisée en quatre parties : description du risque (événement, cause, conséquence), évaluation de la criticité (probabilité, gravité, criticité brute), définition des parades (prévention, atténuation, responsables, dates) et suivi (criticité résiduelle, indicateur de suivi, commentaires).
Chaque ligne correspond à un risque, avec des champs à compléter pour analyser, traiter et piloter son évolution.
L’ensemble permet de formaliser la gestion des risques, depuis leur identification jusqu’au suivi des actions et de la criticité résiduelle.
POUR ALLER PLUS LOIN
MA CARTO DES RISQUES | AMRAE | : Le site macartodesrisques.fr est une plateforme gratuite dédiée aux PME et ETI, développée par l'Amrae et le Medef, qui permet de réaliser un autodiagnostic et une cartographie des risques en quelques clic.
Pour identifier mes risques : une approche consiste à travailler par domaines de risques (et par sous-domaine).
EXEMPLES DE DOMAINES
- Stratégique
- Financier
- Juridique / Conformité réglementaire
- Opérationnel
- Informatique et cyber sécurité
- RH & Sanitaire
- Image / Réputation
- Sociaux
- Environnement
Exemple : sous-domaine informatique
- Intégrité des données
- RGPD – protection des données
- Risque cyber
- Fraude au président
- Hacking du site
- Vol de données, etc.
Exemple : Image/réputation
- Éthique non respectée
- Détournement de la marque, etc.
Proposition de typologie de risques à identifier et à évaluer:
- les risques stratégiques : un risque stratégique est le risque de non atteinte des objectifs majeurs et vitaux de l’organisation.
- les risques financiers risques sur les finances de l’association, incident de trésorerie…
- les risques juridiques : risque de subir un dommage (sanction, poursuite, perte financière..) du fait d’un manquement ou d’une incertitude ou mauvaise interprétation du droit.
- les risques réglementaires, risque de (non) conformité : les organismes sont parfois soumis à une réglementation spécifique qu’ils doivent respecter (médico-social par exemple, loi élan sur les bâtiments du secteur tertiaire>1000m2 par exemple). il s’agit du risque de pénalité ou d’infraction générée par la non-conformité à une obligation réglementaire.
- les risques opérationnels : risque résultant de perte directe ou indirecte découlant de processus internes inadéquats ou défaillants, d’erreur humaines, de dysfonctionnements des systèmes d’informations, ou d’événements externes (catastrophe naturelles, cyberattaques, fraudes…).
- les risques informatiques : risques liés au système d’information de l’association; la cybersécurité (pannes réseau, risque d’intrusion, pertes de données...)
- les risques sur les ressources humaines de l’association (y harcèlement, burn-out..);
- les risques sécuritaires et sanitaires. (risques géopolitiques et de guerre, menaces extérieures, crise Covid,
- les risques sur les personnes (sureté, abus, agression…),
- les risques externes : un risque externe est une menace extérieure dont l’impact est direct (ex : sûreté des personnes, salariées, bénévoles, bénéficiaires).
- le risque d’image / de réputation : risque de perte de confiance du public ou des parties prenantes pouvant entraîner des conséquences économiques, juridiques, et stratégiques pour une organisation. Risque souvent lié à l'occurrence d’un événement de risque d’une autre catégorie.
Exemple : Grilles de notation de la probabilité et de la gravité
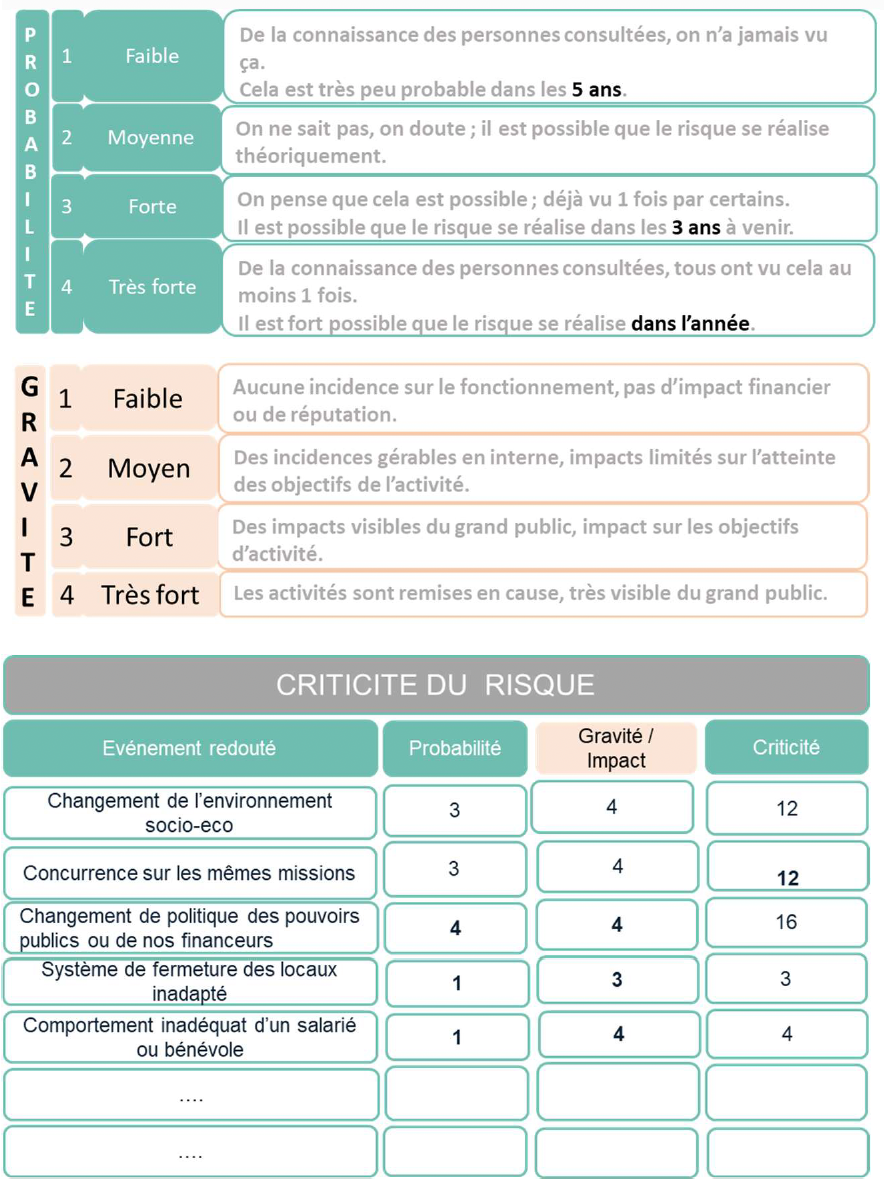
Description d'un visuel expliquant comment évaluer la criticité d’un risque à partir de sa probabilité et de sa gravité.
Le visuel présente deux échelles complémentaires : la probabilité, graduée de 1 (faible, occurrence très rare à horizon 5 ans) à 4 (très forte, occurrence probable dans l’année), et la gravité, graduée de 1 (impact nul ou faible) à 4 (impact très fort remettant en cause l’activité).
Un tableau applique ensuite ces niveaux à plusieurs exemples de risques, en indiquant pour chacun une note de probabilité et de gravité dont le produit donne un score de criticité.
Les résultats obtenus permettent de comparer les risques entre eux et d’identifier ceux nécessitant une action prioritaire.
AIDE À LA COMPREHENSION
La Cartographie des risques : étapes de construction
- Identifier / formuler les risques (évènement potentiel défavorable) auxquels l’entité est confrontée
- Les évaluer en termes de gravité : classement par criticité (probabilité d’apparition X impact en cas de survenance)
- Identifier/ mettre en place les parades pour :
- diminuer la probabilité d’apparition
- réduire l’impact en cas de survenance
- Identifier les responsables de ces risques (elles- mêmes responsables de l’avancement des chantiers) et les dates de mise en place des parades pour les plus critiques
- Suivre les plans d’action de mise en oeuvre des parades
______________________________________________________________
- Pour formuler les risques, on regarde :
- l’événement redouté
- la(les) cause(s) de l’événement (on pourra confirmer ces causes en listant les scénarios possibles / les plus probables de survenance de l'événement).
- la(les) conséquence(s) de l’événement sur l’organisation
- Pour évaluer le risque en termes de gravité : on prend en compte (selon une notation Faible/ Moyenne/ Forte/ Très forte) :
- La probabilité de survenance
- La gravité en cas de survenance
- Pour mettre en oeuvre les parades :
- Prévention (réduire la probabilité que l’événement redouté nous impacte et ainsi diminuer la probabilité d’occurrence du risque en diminuant ou supprimant certains des facteurs de risque).
- Atténuation (diminuer les conséquences potentielles de l’événement et ainsi minimiser l’impact de l’événement lorsque l’on ne peut agir sur le facteur de risque lui-même, mais que l’on peut agir sur ses conséquences).
- On identifie et on nomme les responsables pour le suivi de la mise en oeuvre dans les délais fixés.
- On s’assure de la mise en oeuvre effective de ces plans d’action dans la gouvernance choisie : par exemple, lors une session d’un Comité de Direction, (ou du Comité de vigilance ou de l’Organe Collégial d’Administration), on fera un bilan des actions mises en place (en priorité sur les risques majeurs).